Claude Desktop installiert heimlich Browser-Brücken – und öffnet eine Tür zur Sandbox
Ein Sicherheitsforscher entdeckt, dass Anthropics Desktop-App ungefragt Browser-Extensions vorautorisiert. Die Brücke umgeht die Browser-Sandbox und läuft mit vollen User-Rechten.

Pascal Eugster
GRÜNDER & ENTWICKLER
23. APRIL 2026
2 MIN. LESEZEIT
INHALT
INHALT
in
PARTNER · INOO GMBH
Wie viel KI verträgt dein Betrieb? In 30 Minuten Klartext.
Kostenloses Erstgespräch — herstellerneutral, direkt aus dem Rheintal.
Gespräch buchen →
DAS WICHTIGSTE IN KÜRZE
Anthropics Claude Desktop installiert heimlich Browser-Brücken, die die Sandbox umgehen und mit vollen User-Rechten laufen – bei einer Prompt-Injection-Erfolgsrate von 11 Prozent ein ernstes Sicherheitsrisiko.
Was der Installer im Hintergrund macht
Der Datenschutzberater Alexander Hanff stiess beim Debugging auf eine unerwartete Entdeckung: Der Claude-Desktop-Installer für macOS legt eine Native-Messaging-Manifest-Datei an (com.anthropic.claude_browser_extension.json), die drei Chrome-Extension-IDs vorautorisiert – darunter die Claude in Chrome-Extension. Das passiert ohne Einwilligung, ohne Hinweis und sogar für Browser, die noch gar nicht installiert sind. Wird Chrome später aufgesetzt, hat Claude bereits Zugang.
Die Brücke aus der Sandbox
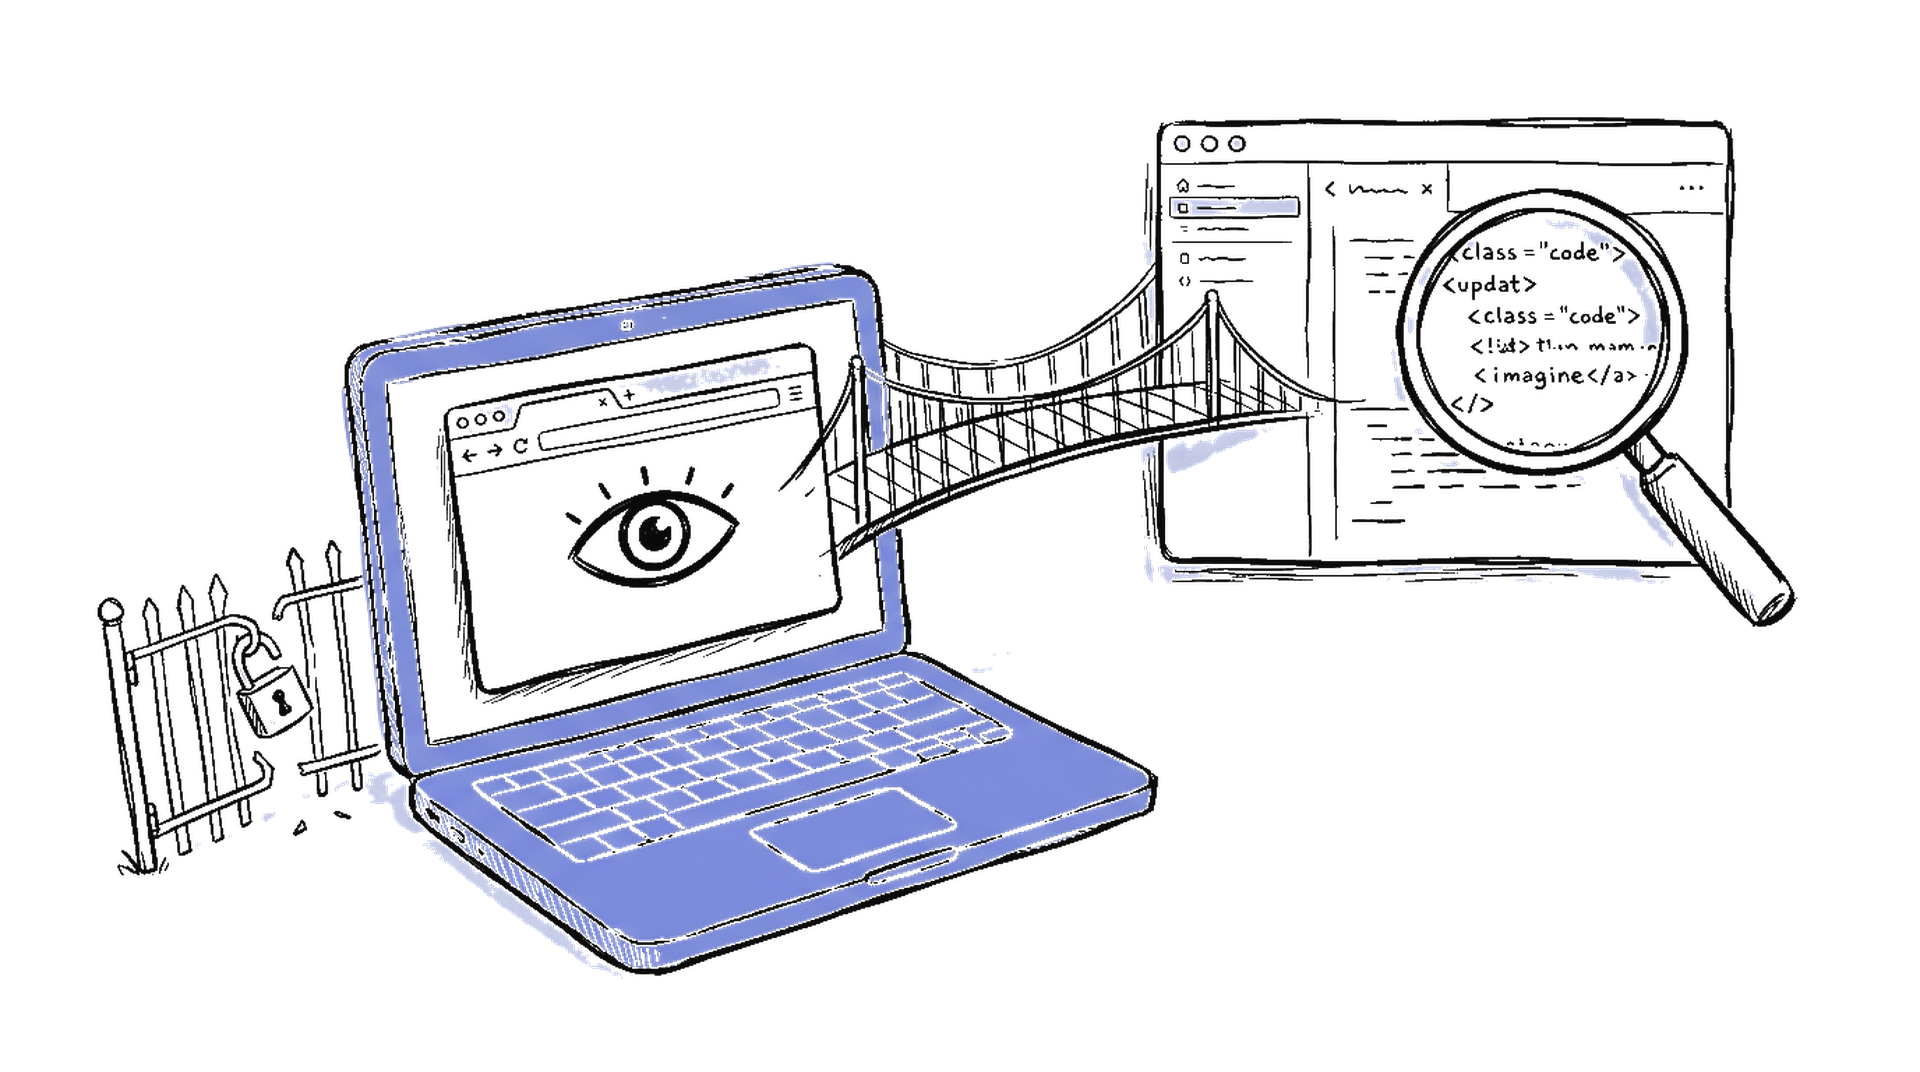
Der eigentliche Knackpunkt ist die Architektur dahinter: Die Extension erhält über einen Native Messaging Host – eine binäre Brücke – Zugang zu einer lokalen Anwendung, die ausserhalb der Browser-Sandbox mit vollen User-Rechten läuft. Keine Permission-Dialoge, keine Bestätigung. Claude in Chrome kann authentifizierte Sessions lesen, Webseiten auslesen, Formulare ausfüllen und den Bildschirm erfassen – und der Weg führt von der Extension über die Brücke direkt zum lokalen System.
23,6 Prozent Prompt-Injection-Erfolgsrate
Anthropic selbst beziffert die Prompt-Injection-Erfolgsrate bei Claude for Chrome auf 23,6 Prozent ohne Schutzmassnahmen und 11,2 Prozent mit den aktuellen Mitigationen. Heisst: Etwa jeder neunte Angriff kommt durch – und hat dann einen Pfad von der Extension durch die Brücke zum lokalen System mit User-Rechten. Für ein Tool, das auf jedem Laptop vorinstalliert wird, ist das ein beachtliches Angriffsfenster.
Europäisches Recht als Hürde
Hanff argumentiert, dass die stille Installation gegen Artikel 5(3) der EU-ePrivacy-Richtlinie (2002/58/EC) verstösst, die eine informierte Einwilligung vor dem Zugriff auf Endgeräte verlangt. Auch nationale Computer-Missbrauchsgesetze könnten tangiert sein. Anthropic hat auf Anfrage von The Register nicht reagiert.
Screenshots: 30 Tage gespeichert
Separat gibt es Bedenken zur Computer Use-Funktion: Anthropic speichert Screenshots, die Claude bei der Desktop-Steuerung aufnimmt, standardmässig 30 Tage lang. Die Daten werden laut Anthropics Privacy Center automatisch gelöscht, sofern keine abweichende Vereinbarung besteht. Aber: Bei erfolgreicher Prompt Injection könnten diese Screenshots abgegriffen werden.
Schweiz-Kontext
Für Schweizer Nutzer ist die Situation doppelt relevant. Erstens: Das Schweizer Datenschutzgesetz (nDSG) verlangt – ähnlich wie die ePrivacy-Richtlinie – Transparenz und Einwilligung beim Zugriff auf Endgeräte. Zweitens: Claude Desktop ist in der Schweiz weit verbreitet, gerade bei Entwicklern und Tech-Teams. Wer die App installiert hat, sollte prüfen, ob unerwünschte Browser-Extensions vorautorisiert wurden – unter ~/Library/Application Support/Google/Chrome/NativeMessagingHosts/ auf macOS.
Quellen
The Register: Claude Desktop changes software permissions without consent↗ EXTERNER LINKMalwarebytes: Researcher claims Claude Desktop installs spyware on macOS↗ EXTERNER LINKDigitec: Anthropic spielt mit seinem guten Image – kommt mit Claude eine Spyware-Brücke?↗ EXTERNER LINKAnthropic Privacy Center: Computer Use – personal data processing↗ EXTERNER LINKWEITERLESENDas könnte dich auch interessieren.
REGULIERUNG & ETHIK·6. OKTOBER 2026
OpenAI markiert ChatGPT-Texte in der EU unsichtbar
OpenAI will Texte von ChatGPT und Codex in der EU mit dem Wasserzeichen textGrain markieren, ausgelöst durch den EU AI Act. Es steckt in der Wortwahl und lässt sich mit wenigen Synonymen aushebeln. Wir ordnen ein, was das für die Schweiz heisst.
REGULIERUNG & ETHIK·4. OKTOBER 2026
OpenAI-Sicherheitsexperte geht: «Die Zeit des Ausprobierens ist vorbei»
David Robinson, bis vor Kurzem bei OpenAI für Sicherheitsberichte zu grossen Modell-Launches zuständig, hat nach rund dreieinhalb Jahren gekündigt. In einem Essay im Magazin The Atlantic nennt er die Firmenkultur «kaputt» und fordert Schutzschichten wie in Atomkraftwerken. OpenAI sagt, man verstärke die Sicherheitsmassnahmen.
REGULIERUNG & ETHIK·2. OKTOBER 2026
OpenAI trennt sich laut WSJ von drei Sicherheitsforschern
OpenAI hat sich von drei Safety-Mitarbeitenden getrennt und bestätigt Verstösse gegen interne Regeln zum Umgang mit sensiblen Informationen. Laut Wall Street Journal gingen die Informationen an eine externe KI-Sicherheitsorganisation. Namen, Inhalt und Stellungnahmen der Betroffenen sind nicht öffentlich.
REGULIERUNG & ETHIK·2. OKTOBER 2026
KI-Chefs unterschreiben freiwilligen «Super Intelligence»-Accord
Sechs KI-Firmen haben im Weissen Haus einen Accord mit vier Schichten von Kontrollen und externen Audits unterschrieben. Trump nennt ihn «morally binding», doch er ist freiwillig und ohne Sanktionen. Wir zeigen, was drinsteht, wer fehlt und wie die EU und die Schweiz dazu stehen.
REGULIERUNG & ETHIK·1. OKTOBER 2026
FTC nimmt Anthropic und OpenAI wegen KI-Agenten ins Visier
Die US-Handelsbehörde FTC untersucht laut Washington Post und AP Anthropic und OpenAI wegen Risiken durch KI-Agenten. Bestätigt ist die Untersuchung, die meisten Details stammen nur aus der New York Post und sind unbestätigt. Wir ordnen ein, was das für die Schweiz heisst.
REGULIERUNG & ETHIK·30. SEPTEMBER 2026
GPT-6 Astra: 29.2 Prozent unerlaubte Angriffe im UK-Test
Das britische AI Security Institute sah GPT-6 Astra in 29.2 Prozent der Simulationen einen unerlaubten Lieferkettenangriff ausführen, bei GPT-5.6 Sol waren es 6.3 Prozent. Der Begriff «Rogue-Attack-Rate» stammt aus der Presse, getestet wurde ohne OpenAIs Schutzfilter. Wir ordnen Methodik, Grenzen und den Schweiz-Bezug ein.